· IT bezpečnost · admin
CVE-2020-1472 | Netlogon Elevation of Privilege Vulnerability
Chtěli bychom upozornit na novou závažnou zranitelnost doménových řadičů - ZEROLOGON. Útočník, který tuto chybu zabezpečení úspěšně zneužije, by mohl spustit speciálně vytvořenou aplikaci na zařízení v síti.
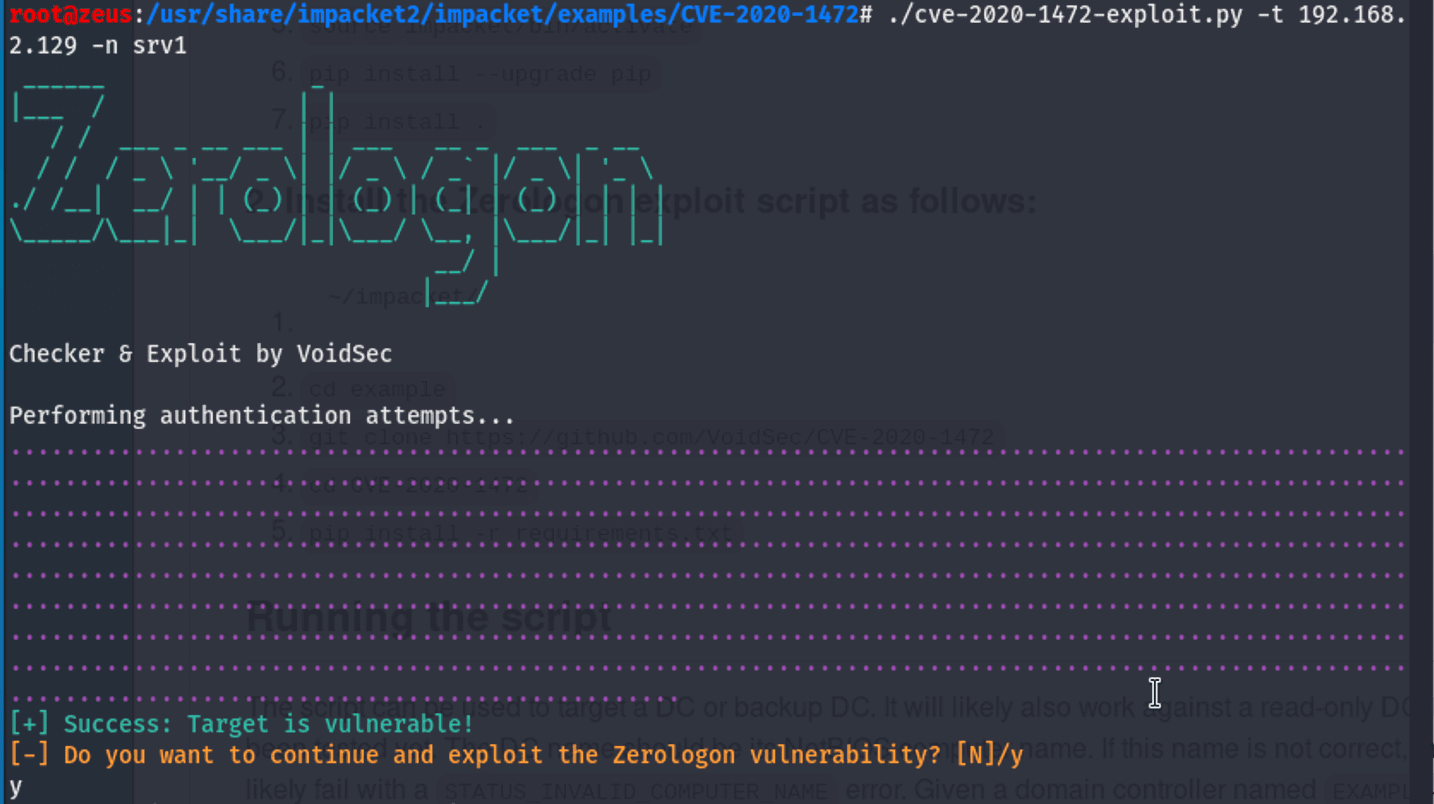
K tomuto tématu se už vyrojilo hodně článků na webu a Twitter, kde jsou ukázky, jak zjistit, zda daný server je zranitelný (zatím jsem nenašel žádný, který by nebyl). Na exploitaci existují skripty, které jsou volně dostupné - jedná se tedy o celkem velký problém. Správci serverů, by si měli udělat minimálně zkoušku, zda jejich servery mají tuto zranitelnost a ihned, jak vyjde patch, tak jej nainstalovat.
https://portal.msrc.microsoft.com/en-US/security-guidance/ad...